
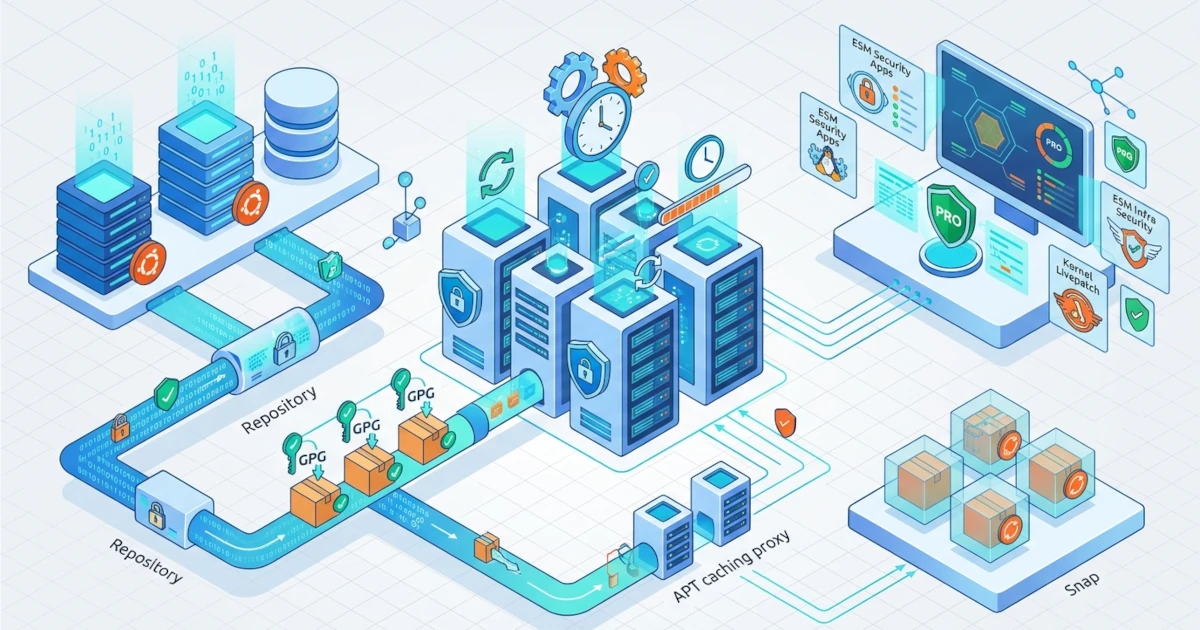
Setiap kali kita menjalankan apt install, terdapat chain of trust panjang yang bekerja di belakang layar, mulai dari repository resmi Ubuntu, kunci GPG yang memverifikasi keaslian package, hingga dependency yang terpasang secara otomatis tanpa perlu kita minta satu per satu. Pada workstation pribadi, urusan ini biasanya berhenti pada prinsip "yang penting bisa dipasang". Pada server production, taruhannya jauh lebih tinggi. Satu package dari repository pihak ketiga yang tidak terverifikasi dapat membuka jalan bagi Attacker, dan satu server yang terlambat menerima patch keamanan karena update manual yang terlewat bisa menjadi celah yang dieksploitasi berbulan-bulan sebelum ada yang menyadarinya.
Bab ini membahas manajemen package dari sudut pandang server, bukan sekadar "cara memasang aplikasi". Kita mulai dengan menyegarkan kembali APT sekaligus membandingkan cara berpikirnya dengan dnf di ekosistem RHEL-based, lalu masuk ke strategi repository yang lebih hati-hati, automasi update keamanan melalui unattended-upgrades dan Livepatch, posisi snap di lingkungan server, serta ditutup dengan Ubuntu Pro sebagai fondasi compliance jangka panjang.
6.1 Review APT dan Cara Berpikir ala dnf untuk Server
APT (Advanced Package Tool) adalah lapisan manajemen package tingkat tinggi yang digunakan Ubuntu dan seluruh keluarga Debian. APT bertugas menyelesaikan dependency, mengambil package dari repository, serta memanggil dpkg pada lapisan bawah untuk benar-benar memasang berkasnya ke sistem. Sysadmin yang berasal dari latar belakang RHEL, CentOS, Fedora, atau Rocky Linux biasanya sudah terbiasa dengan dnf. Kabar baiknya, model mental keduanya nyaris identik: sama-sama bekerja dengan konsep repository terdaftar, resolusi dependency otomatis, serta cache metadata lokal yang perlu di-refresh sebelum proses instalasi.
| Tugas | APT (Ubuntu/Debian) | dnf (RHEL-based) |
|---|---|---|
| Refresh metadata repository | apt update | dnf check-update |
| Upgrade seluruh package | apt upgrade / apt full-upgrade | dnf upgrade |
| Install package baru | apt install nama-package | dnf install nama-package |
| Hapus package beserta dependency yang tak terpakai | apt autoremove | dnf autoremove |
| Cari informasi package | apt show nama-package | dnf info nama-package |
| Riwayat transaksi | cat /var/log/apt/history.log | dnf history |
Perbedaan yang paling sering menjebak Sysadmin lintas ekosistem justru terletak pada sisi automasi, bukan pada perintah interaktif sehari-hari. Skrip provisioning atau image build pada server sebaiknya memakai apt-get, bukan apt. apt memang lebih nyaman digunakan manusia karena output warna dan progress bar-nya lebih ramah, tetapi antarmuka tersebut sengaja tidak dijamin stabil antar-rilis dan dapat berubah sewaktu-waktu. apt-get dan apt-cache merupakan antarmuka lama yang formatnya stabil, sehingga jauh lebih aman digunakan di dalam skrip Ansible atau shell script automasi yang akan kita bahas pada Bab 35 dan 36.
Hal kedua yang wajib diperhatikan dalam skrip automasi adalah prompt interaktif. APT terkadang menampilkan dialog konfigurasi (misalnya saat upgrade package yang mengubah file konfigurasi), dan dialog ini dapat membuat skrip automasi menggantung tanpa batas waktu karena menunggu input yang tidak pernah datang. Selalu set variabel lingkungan berikut sebelum menjalankan APT dari skrip non-interaktif.
export DEBIAN_FRONTEND=noninteractiveSatu perubahan struktural yang perlu kita catat pada Ubuntu Server 26.04 LTS adalah format file sumber repository. Sejak Ubuntu 24.04 LTS, format default berubah dari .list bergaya one-liner menjadi format deb822 yang lebih terstruktur, disimpan sebagai /etc/apt/sources.list.d/ubuntu.sources. File /etc/apt/sources.list lama masih dibaca oleh APT jika ada, tetapi instalasi baru Ubuntu Server 26.04 LTS langsung memakai format deb822 ini sebagai bawaan.
Verifikasi Cepat
cat /etc/apt/sources.list.d/ubuntu.sourcesFormat deb822 menuliskan setiap repository sebagai blok key-value yang dipisahkan oleh baris kosong (mirip format header email), berbeda dari format .list lama yang memampatkan semua informasi dalam satu baris. Blok Types, URIs, Suites, Components, dan Signed-By menjadi lebih mudah dibaca dan di-parsing oleh tool automasi dibandingkan format satu baris yang lama.
Satu jebakan yang sering ditemui Sysadmin setelah migrasi dari rilis Ubuntu lama: apt update tiba-tiba menampilkan peringatan duplikasi source begitu /etc/apt/sources.list hasil warisan konfigurasi lama ternyata masih berisi baris aktif yang menunjuk ke repository resmi Ubuntu yang sama dengan yang sudah ada di ubuntu.sources. Solusinya bukan menghapus ubuntu.sources, melainkan mengosongkan atau menghapus baris duplikat di /etc/apt/sources.list lama tersebut.
6.2 Repository Management
Repository resmi Ubuntu (main, universe, restricted, multiverse) sudah melalui proses review dan dukungan keamanan dari tim Ubuntu Security. Saat kita mulai menambahkan repository di luar itu, tanggung jawab verifikasi keamanannya berpindah sepenuhnya ke tangan kita sebagai Sysadmin. Bagian ini membahas dua sisi repository management yang sering diabaikan: risiko menambahkan sumber pihak ketiga dan strategi mempercepat update melalui mirror lokal.
6.2.1 PPA, Repository Pihak Ketiga, dan Risikonya
PPA (Personal Package Archive) adalah repository yang di-hosting oleh Launchpad, memungkinkan siapa saja, baik individu maupun organisasi, mendistribusikan package Ubuntu tanpa melalui proses review resmi archive utama. PPA sangat berguna untuk mendapatkan versi software yang lebih baru daripada yang tersedia di repository resmi (misalnya versi Nginx atau PostgreSQL terbaru sebelum masuk ke repository stabil Ubuntu), tetapi kemudahan ini memiliki konsekuensi.
Tidak seperti package di main dan universe, package di PPA tidak diaudit oleh tim Ubuntu Security dan tidak otomatis mendapat backport patch keamanan. Maintainer PPA dapat berhenti mengurus repository-nya sewaktu-waktu tanpa pemberitahuan, meninggalkan server kita bergantung pada versi package yang membeku tanpa patch keamanan lebih lanjut. Risiko yang lebih serius lagi, PPA yang dibobol atau sengaja dibuat jahat oleh Attacker bisa menyusupkan package berbahaya yang otomatis terpasang melalui proses upgrade rutin, karena APT memperlakukan package dari PPA persis seperti package resmi setelah repository-nya ditambahkan dan dipercaya.
Langkah Praktik
- Sebelum menambahkan PPA apa pun ke server production, audit terlebih dahulu maintainer dan aktivitasnya melalui halaman Launchpad PPA tersebut. Perhatikan kapan update terakhir dilakukan dan seberapa besar basis pengguna yang melaporkan masalah.
- Jika PPA sudah dianggap layak digunakan, tambahkan dengan
add-apt-repository, yang secara otomatis mengurus penambahan kunci GPG dan file sumber repository.sudo add-apt-repository ppa:namaowner/namaproyek sudo apt update - Periksa file sumber yang baru dibuat untuk memastikan repository benar-benar mengarah ke PPA yang dimaksud, bukan hasil salah ketik nama.
cat /etc/apt/sources.list.d/*namaproyek*.sources - Jika suatu saat PPA perlu dicabut sepenuhnya beserta package yang sudah terpasang darinya (misalnya karena PPA ternyata tidak terawat), gunakan
ppa-purgedaripada menghapusnya secara manual, karena tool ini secara otomatis mengembalikan package ke versi resmi archive Ubuntu.sudo apt install ppa-purge sudo ppa-purge ppa:namaowner/namaproyek
Verifikasi dan Troubleshooting
- Daftar seluruh repository pihak ketiga yang aktif di server dapat dilihat sekaligus melalui perintah berikut, yang sangat berguna saat audit keamanan atau saat kita mewarisi server dari Sysadmin sebelumnya.
grep -rh ^deb /etc/apt/sources.list.d/ 2>/dev/null ls /etc/apt/sources.list.d/*.sources 2>/dev/null - Pada praktik di lapangan, kebiasaan yang jauh lebih aman untuk server production adalah membatasi jumlah repository pihak ketiga seminimal mungkin, serta mendokumentasikan alasan dari setiap penambahannya. Server yang penuh PPA dari berbagai sumber tak terverifikasi dapat menjadi mimpi buruk saat audit keamanan atau saat proses hardening yang akan kita bahas pada Bab 30.
- Jika terdapat pilihan, prioritaskan repository resmi
universeatau backports Ubuntu dibandingkan PPA pihak ketiga untuk kebutuhan versi software yang lebih baru, karena keduanya tetap berada di bawah naungan dukungan resmi Canonical.
6.2.2 Mirror Lokal untuk Kecepatan Update
Server yang jumlahnya puluhan atau ratusan pada jaringan internal yang sama, jika semuanya menarik update dari repository resmi Ubuntu di internet, jelas memboroskan bandwidth dan berjalan lambat. Kondisi ini terasa semakin berat saat rilis security patch besar yang harus segera digulirkan ke seluruh server sekaligus. Solusinya adalah mirror lokal, yaitu salinan atau cache repository Ubuntu yang di-hosting di jaringan internal kita sendiri, sehingga setiap server cukup menarik package dari mirror ini alih-alih mengambilnya langsung dari internet setiap kali.
Terdapat dua pendekatan umum. Pendekatan pertama, mirror penuh melalui apt-mirror, mengunduh seluruh isi repository Ubuntu ke server lokal. Pendekatan ini cocok untuk organisasi besar dengan banyak server dan kebutuhan kontrol penuh atas isi repository. Pendekatan kedua, caching proxy melalui apt-cacher-ng, hanya menyimpan salinan package yang benar-benar pernah diminta oleh salah satu server. Cara ini jauh lebih hemat storage dan lebih cocok untuk skala kecil hingga menengah.
Langkah Praktik: Caching Proxy dengan apt-cacher-ng
- Pada server yang akan berperan sebagai cache, instal
apt-cacher-ng.sudo apt update sudo apt install apt-cacher-ng - Secara default,
apt-cacher-ngberjalan sebagai service systemd dan mendengarkan port3142. Verifikasi terlebih dahulu sebelum melanjutkannya ke konfigurasi client.systemctl status apt-cacher-ng - Pada setiap server client yang ingin menggunakan cache ini, arahkan APT untuk melewati proxy tersebut melalui file konfigurasi baru.
sudo nano /etc/apt/apt.conf.d/02proxyAcquire::http::Proxy "http://ip-server-cache:3142"; - Jalankan
apt updatepada server client seperti biasa. Kali ini, package yang diunduh akan singgah melalui cache lokal terlebih dahulu.sudo apt update
Verifikasi dan Troubleshooting
- Buka halaman status
apt-cacher-ngmelalui browser pada alamathttp://ip-server-cache:3142/acng-report.htmluntuk melihat statistik cache hit dan package apa saja yang sudah tersimpan. - Jika client gagal mengunduh package melalui proxy, pastikan port
3142tidak diblokir oleh firewall di antara client dan server cache. Topik konfigurasi firewall untuk skenario semacam ini akan kita bahas lebih dalam pada Bab 31. - Pada praktik di lapangan, mirror lokal paling terasa manfaatnya justru bukan pada instalasi awal, melainkan saat proses rebuild banyak server sekaligus melalui automasi (misalnya melalui Ansible atau image cloud-init yang akan kita bahas pada Bab 36 dan 37). Proses ini seharusnya bisa selesai dalam hitungan menit, bukan jam, karena tidak perlu menunggu setiap server menarik package yang sama secara berulang kali dari internet.
6.3 Automasi Update
Update manual yang mengandalkan ingatan Sysadmin untuk login satu per satu ke setiap server merupakan resep menuju celah keamanan yang menganga. Ubuntu Server menyediakan dua mekanisme automasi yang saling melengkapi: unattended-upgrades untuk update package rutin pada lapisan userspace, dan Livepatch untuk patch kernel yang bahkan tidak memerlukan reboot.
6.3.1 unattended-upgrades: Konfigurasi Keamanan Otomatis
unattended-upgrades adalah package resmi Ubuntu yang menjalankan update keamanan secara otomatis di latar belakang, tanpa perlu campur tangan Sysadmin setiap hari. Pada instalasi server dari Subiquity yang kita bahas pada Bab 2, package ini sering kali sudah terpasang secara default, tetapi konfigurasinya tetap penting untuk kita pahami dan sesuaikan.
Langkah Praktik
- Pastikan
unattended-upgradesterpasang.sudo apt update sudo apt install unattended-upgrades - Aktifkan mekanisme update otomatis secara interaktif melalui dialog konfigurasi bawaan Debian.
sudo dpkg-reconfigure -plow unattended-upgrades - Periksa dan sesuaikan sumber update mana saja yang boleh dipasang secara otomatis. Secara default, hanya origin keamanan yang diaktifkan, sengaja dibuat konservatif agar update rutin tidak tiba-tiba mengubah versi mayor aplikasi production.
sudo nano /etc/apt/apt.conf.d/50unattended-upgradesUnattended-Upgrade::Allowed-Origins { "${distro_id}:${distro_codename}-security"; "${distro_id}ESMApps:${distro_codename}-apps-security"; "${distro_id}ESM:${distro_codename}-infra-security"; }; - Pastikan mekanisme ini benar-benar dijadwalkan berjalan melalui file terpisah yang mengatur interval eksekusi.
cat /etc/apt/apt.conf.d/20auto-upgradesAPT::Periodic::Update-Package-Lists "1"; APT::Periodic::Unattended-Upgrade "1";
Dua directive tambahan pada 50unattended-upgrades patut dipertimbangkan matang-matang untuk server production. Unattended-Upgrade::Remove-Unused-Dependencies membersihkan dependency yang tak lagi terpakai setelah upgrade, dan Unattended-Upgrade::Automatic-Reboot menentukan apakah server boleh reboot otomatis jika update kernel membutuhkannya.
Unattended-Upgrade::Automatic-Reboot "false";
Unattended-Upgrade::Automatic-Reboot-Time "02:00";
Reboot otomatis pada jam maintenance window yang sudah disepakati (misalnya dini hari) masuk akal untuk server yang downtime singkatnya bisa ditoleransi. Namun, untuk server database production atau layanan yang harus memiliki uptime tinggi, biarkan Automatic-Reboot tetap false dan tangani reboot kernel secara manual pada jadwal yang kita kontrol sendiri. Reboot otomatis yang bertabrakan dengan jam sibuk dapat menjadi insiden yang seharusnya bisa dihindari.
Verifikasi dan Troubleshooting
- Simulasikan proses upgrade tanpa benar-benar mengubah apa pun pada sistem. Langkah ini berguna untuk memastikan konfigurasi sudah benar sebelum dipercaya berjalan otomatis.
sudo unattended-upgrades --dry-run --debug - Cek log hasil eksekusi automasi ini untuk melihat package apa saja yang sudah di-upgrade secara otomatis.
cat /var/log/unattended-upgrades/unattended-upgrades.log - Jika sebuah package ternyata tidak boleh ikut ter-upgrade otomatis (misalnya versi kernel tertentu yang sengaja dipertahankan karena kompatibilitas driver), tambahkan package tersebut ke daftar blacklist.
Unattended-Upgrade::Package-Blacklist { "linux-image-*"; }; - Setelah update kernel terpasang otomatis, jalankan
needrestartuntuk melihat service atau proses mana saja yang masih menggunakan library lama di memori dan perlu di-restart agar patch keamanannya benar-benar aktif.sudo apt install needrestart sudo needrestart
6.3.2 Livepatch: Patch Kernel tanpa Reboot
Update kernel biasa, sekalipun sudah diotomasi melalui unattended-upgrades, tetap membutuhkan reboot agar patch-nya aktif. Untuk kerentanan kernel tingkat kritis yang membutuhkan penanganan segera, menunggu jadwal maintenance window berikutnya untuk reboot bisa berarti server tetap rentan selama rentang waktu tersebut. Canonical Livepatch menjawab masalah ini dengan menyuntikkan patch keamanan langsung ke kernel yang sedang berjalan di memori, tanpa perlu reboot sama sekali.
Livepatch merupakan salah satu fitur yang disertakan dalam Ubuntu Pro, dan cakupannya kini sudah menjangkau arsitektur ARM64, bukan hanya x86_64 seperti pada masa awal layanan ini diperkenalkan. Oleh karena itu, server ARM64 berbasis cloud maupun perangkat seperti Raspberry Pi kelas server ikut mendapatkan manfaat patch kernel tanpa downtime ini.
Langkah Praktik
- Livepatch memerlukan langganan Ubuntu Pro aktif (dibahas lebih lengkap pada Bagian 6.5). Setelah token Ubuntu Pro terpasang, aktifkan servicenya secara spesifik.
sudo pro enable livepatch - Periksa status Livepatch, termasuk versi kernel yang sedang dipantau dan patch apa saja yang sudah diterapkan.
canonical-livepatch status --verbose
Verifikasi dan Troubleshooting
- Status
runningpada outputcanonical-livepatch statusmenandakan layanan aktif memantau kernel. Kolom fixes menunjukkan daftar CVE yang sudah ditambal secara live pada kernel yang sedang berjalan. - Livepatch hanya berlaku untuk kernel resmi Ubuntu generic yang didukung, bukan kernel kustom hasil kompilasi sendiri. Jika server menggunakan kernel kustom, patch ini tidak akan berjalan dan reboot manual tetap menjadi satu-satunya jalan untuk menerapkan update kernel.
- Livepatch bukan pengganti reboot maintenance yang terjadwal. Fitur ini merupakan lapisan pertahanan tambahan untuk celah kritis yang membutuhkan penanganan sangat cepat, sementara reboot terjadwal tetap perlu dilakukan secara berkala untuk memastikan seluruh komponen sistem, bukan cuma kernel, berjalan pada versi yang benar-benar bersih.
6.4 Snap di Lingkungan Server
Snap adalah format package universal buatan Canonical yang membungkus aplikasi beserta seluruh dependency-nya dalam satu container mandiri, terisolasi dari sistem melalui mekanisme confinement. Snap hadir sebagai alternatif dari deb/APT, dengan janji utama berupa update otomatis dan konsistensi versi lintas distribusi Linux. Di server, kehadiran snap sering memicu perdebatan karena karakteristiknya yang cocok untuk desktop belum tentu selaras dengan kebutuhan production.
6.4.1 Kapan Snap Masuk Akal, Kapan Dihindari
Snap masuk akal digunakan di server untuk kasus tertentu. Tool standalone yang jarang membutuhkan integrasi mendalam dengan sistem, seperti certbot untuk sertifikat Let's Encrypt yang akan kita bahas pada Bab 17, atau lxd/Incus untuk container sistem pada Bab 29, mendapatkan manfaat nyata dari update otomatis snap, karena tool semacam ini idealnya memang selalu berjalan pada versi terbaru demi kompatibilitas protokol dan keamanan.
Sebaliknya, snap sebaiknya dihindari untuk aplikasi inti production yang membutuhkan kontrol versi secara ketat. Beberapa alasan konkret yang sering ditemui Sysadmin di lapangan:
- Update otomatis yang sulit dikontrol jadwalnya. Snap secara default mengecek dan menerapkan update otomatis setiap beberapa jam. Untuk aplikasi production yang perubahan versinya harus melalui proses staging dan approval terlebih dahulu, perilaku ini berisiko menimbulkan perubahan tak terduga di luar jadwal maintenance window yang sudah disepakati tim.
- Overhead
snapddan loop device. Setiap package snap dijalankan melalui filesystemsquashfsyang di-mount sebagai loop device tersendiri. Hal ini menambah prosessystemdyang perlu dipantau serta konsumsi disk untuk revisi lama yang tetap disimpan sebagai rollback. - Confinement
classicyang melemahkan isolasi. Sejumlah snap populer, termasuk beberapa tool development, memakai modeclassicyang pada dasarnya menonaktifkan sandbox demi kompatibilitas, sehingga manfaat keamanan dari isolasi snap menjadi tidak berlaku penuh untuk package semacam ini. - Ketergantungan pada Snap Store. Server yang berjalan di jaringan tertutup tanpa akses langsung ke internet (air-gapped) membutuhkan konfigurasi proxy khusus untuk Snap Store, berbeda dari APT yang lebih mudah diarahkan ke mirror lokal seperti yang kita bahas pada Bagian 6.2.2.
Verifikasi Cepat
snap list
snap services
Perintah pertama menampilkan seluruh snap yang terpasang beserta versi dan channel rilisnya (stable, candidate, beta, atau edge). Perintah kedua menampilkan snap mana saja yang berjalan sebagai service systemd di latar belakang, yang berguna untuk audit resource pada server yang sensitif terhadap overhead tambahan.
Verifikasi dan Troubleshooting
- Untuk snap yang memang perlu dipasang tetapi update otomatisnya harus dijadwalkan secara lebih terkendali, gunakan
snap refresh --holduntuk menunda update sementara, lalu jadwalkan refresh manual pada jam yang kita tentukan sendiri.sudo snap refresh --hold=720h nama-snap - Pada praktik di lapangan, keputusan paling aman untuk server production adalah: gunakan snap secukupnya untuk tool pendukung yang memang didesain untuk selalu up to date, dan tetap andalkan APT/deb untuk aplikasi inti yang siklus rilisnya harus kita kendalikan sendiri melalui proses staging yang jelas.
6.5 Ubuntu Pro
Sejak disinggung pertama kali pada Bab 1, Ubuntu Pro sudah beberapa kali kita sebut sebagai fondasi di balik fitur seperti Livepatch. Bagian penutup Bab ini membahas Ubuntu Pro secara lebih utuh: apa saja yang sebenarnya didapat dan bagaimana cara mengaktifkannya tanpa biaya untuk penggunaan personal.
6.5.1 Apa yang Didapat (ESM, Livepatch, Compliance)
Ubuntu Pro adalah layanan langganan Canonical yang memperluas dukungan keamanan dan menambahkan sejumlah fitur tingkat enterprise di atas Ubuntu LTS standar. Tiga komponen utamanya adalah sebagai berikut.
| Komponen | Fungsi |
|---|---|
| ESM (Expanded Security Maintenance) | Memperpanjang dukungan patch keamanan untuk package di repository main dan universe dari 5 tahun standar LTS menjadi hingga 10 tahun, termasuk package universe yang secara default tidak mendapat dukungan keamanan resmi di luar Ubuntu Pro |
| Livepatch | Patch kernel tanpa reboot, seperti yang sudah kita praktikkan pada Bagian 6.3.2 |
| Compliance tooling | USG (Ubuntu Security Guide) untuk menerapkan dan mengaudit profil hardening standar industri seperti CIS Benchmark dan DISA-STIG, plus akses ke modul kriptografi bersertifikasi FIPS untuk lingkungan yang mewajibkannya |
Bagi Sysadmin yang mengelola server dengan masa hidup panjang, misalnya infrastruktur internal yang jarang di-upgrade ke rilis LTS terbaru, ESM adalah alasan paling praktis untuk mengaktifkan Ubuntu Pro. Tanpa ESM, package universe yang sudah lewat masa dukungan standar berpotensi menyimpan kerentanan yang tidak pernah ditambal, sekalipun sistemnya masih berjalan dengan mulus tanpa gejala apa pun.
6.5.2 Aktivasi Gratis untuk Penggunaan Personal
Canonical menyediakan Ubuntu Pro tanpa biaya untuk penggunaan personal hingga sejumlah mesin tertentu. Kuota persisnya bisa berubah sewaktu-waktu, jadi selalu cek angka terbaru di halaman resmi ubuntu.com/pro sebelum menganggapnya sebagai batas final. Penawaran ini cocok untuk Sysadmin yang ingin mempelajari atau memakai fitur-fitur ini di server pribadi, homelab, atau lingkungan belajar seperti yang kita praktikkan sepanjang buku ini.
Langkah Praktik
- Daftar akun Ubuntu One (jika belum punya) dan ambil token aktivasi personal melalui halaman resmi
ubuntu.com/pro. - Pastikan package
ubuntu-pro-clientsudah terpasang. Di Ubuntu Server 26.04 LTS, package ini sudah tersedia secara default pada instalasi baru.sudo apt install ubuntu-pro-client - Aktifkan Ubuntu Pro di server dengan token yang sudah didapat.
sudo pro attach TOKEN_YANG_DIDAPAT
Verifikasi dan Troubleshooting
- Periksa status seluruh layanan Ubuntu Pro, termasuk mana yang sudah aktif dan mana yang masih tersedia untuk diaktifkan.
pro status - Jika kita hanya ingin mengaktifkan komponen tertentu saja, misalnya ESM tanpa Livepatch, gunakan
pro enable/pro disableper layanan alih-alih mengaktifkan semuanya sekaligus.sudo pro enable esm-infra sudo pro disable livepatch - Jujur mengenai batasannya: tier gratis ini ditujukan untuk penggunaan personal, bukan fleet server komersial berskala besar. Saat kebutuhan sudah masuk ke ranah organisasi dengan puluhan atau ratusan server, evaluasi paket berbayar Ubuntu Pro yang sesuai skala, lengkap dengan dukungan resmi dari Canonical.
Sampai di sini, kita sudah membekali diri dengan strategi manajemen package yang jauh lebih matang dibanding sekadar menjalankan apt install, mulai dari kehati-hatian memilih repository, automasi patch keamanan melalui unattended-upgrades dan Livepatch, hingga memahami kapan snap layak dipakai dan kapan Ubuntu Pro perlu diaktifkan. Bab 7 akan melanjutkan ke topik storage tingkat lanjut, mulai dari LVM, RAID software, hingga monitoring kesehatan disk yang menjadi fondasi krusial sebelum server benar-benar siap menampung data production.