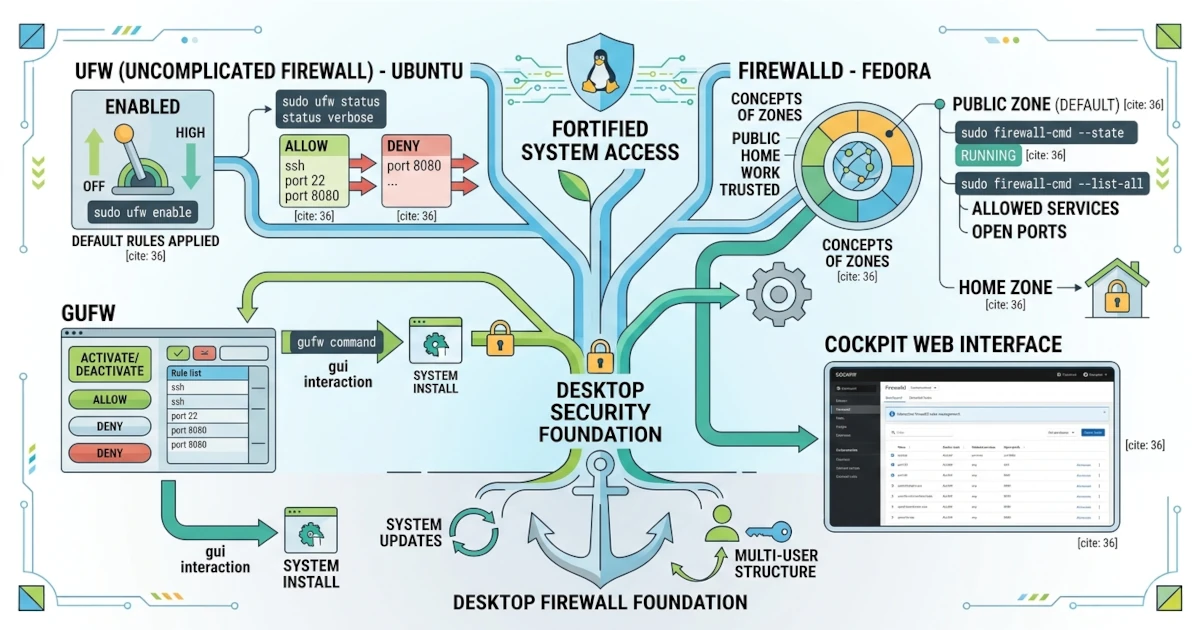
Firewall adalah lapisan keamanan yang mengatur lalu lintas jaringan yang masuk dan keluar dari komputer kita. Walaupun desktop Linux relatif aman, mengaktifkan dan mengelola firewall dengan benar tetap memperkuat pertahanan, terutama saat kita terhubung ke jaringan publik seperti Wi-Fi kafe atau bandara. Pada Bab 33, kita sempat menyinggung ufw dan firewall-cmd secara singkat saat membahas troubleshooting jaringan. Bab ini mendalami keduanya lebih jauh: UFW di Ubuntu dan firewalld di Fedora, dua tool firewall bawaan yang bisa kita kendalikan lewat terminal maupun antarmuka grafis.
36.1 Mengapa Firewall Penting di Desktop?
Firewall bekerja dengan menyaring koneksi berdasarkan aturan yang kita tentukan. Firewall mencegah layanan yang tidak kita perlukan terbuka ke jaringan, sehingga memperkecil celah yang bisa dimanfaatkan Attacker untuk menyusup. Pada desktop, kebanyakan lalu lintas keluar dibiarkan mengalir bebas, sementara lalu lintas masuk dibatasi hanya untuk layanan tertentu yang memang kita izinkan.
Skenario yang sering dijumpai Sysadmin di lapangan: laptop yang terhubung ke Wi-Fi publik tanpa firewall aktif berpotensi mengekspos layanan seperti file sharing atau SSH ke pengguna lain yang berada di jaringan yang sama. Firewall yang aktif dengan kebijakan default menolak koneksi masuk menutup celah ini tanpa perlu konfigurasi rumit.
36.2 UFW (Uncomplicated Firewall): Ubuntu
Ubuntu 26.04 LTS menyertakan UFW, singkatan dari Uncomplicated Firewall, yang dirancang agar mudah digunakan. UFW menyediakan perintah-perintah sederhana untuk mengelola firewall.
36.2.1 sudo ufw enable/disable
UFW tidak aktif secara bawaan. Aktifkan dengan perintah berikut.
sudo ufw enableBegitu diaktifkan, UFW langsung menerapkan kebijakan default: menolak seluruh koneksi masuk (deny incoming) dan mengizinkan seluruh koneksi keluar (allow outgoing), lalu berjalan otomatis setiap kali komputer menyala. Untuk menonaktifkannya kembali, gunakan:
sudo ufw disable36.2.2 sudo ufw status
Untuk melihat status firewall beserta daftar aturannya, gunakan:
sudo ufw statusTambahkan opsi verbose untuk menampilkan informasi lebih lengkap, termasuk baris kebijakan default yang disinggung sebelumnya.
sudo ufw status verboseOutputnya kira-kira terlihat seperti berikut.
Status: active
Logging: on (low)
Default: deny (incoming), allow (outgoing), disabled (routed)
New profiles: skip

To                         Action      From
--                         ------      ----
22/tcp                     ALLOW IN    Anywhere
22/tcp (v6)                ALLOW IN    Anywhere (v6)
Baris Default di atas mengonfirmasi kebijakan yang dijelaskan sebelumnya, sementara tabel di bagian bawah menampilkan aturan tambahan yang sudah kita buat, dalam contoh ini aturan yang mengizinkan SSH.
36.2.3 sudo ufw allow/deny
Kita bisa mengizinkan atau menolak koneksi ke layanan tertentu menggunakan allow dan deny, dengan menyebut nama layanan atau nomor portnya.
sudo ufw allow sshPerintah di atas mengizinkan koneksi ke layanan SSH, setara dengan mengizinkan port 22. Untuk menolak sebuah port, gunakan deny.
sudo ufw deny 8080Perintah ini menolak seluruh koneksi masuk ke port 8080. Secara default, aturan allow maupun deny berlaku untuk protokol TCP dan UDP sekaligus. Untuk membatasi hanya salah satunya, tambahkan akhiran protokol, misalnya sudo ufw allow 8080/tcp.
Jika suatu aturan perlu dihapus, cek dulu nomornya dengan status numbered, lalu hapus berdasarkan nomor tersebut alih-alih mengetik ulang aturan lengkapnya.
sudo ufw status numberedsudo ufw delete 336.2.4 GUFW: Antarmuka Grafis UFW
GUFW cocok dipakai jika kita lebih nyaman bekerja lewat antarmuka grafis daripada mengetik perintah satu per satu. Instal dengan sudo apt install gufw, lalu buka aplikasinya lewat menu aplikasi (biasanya tampil dengan nama "Firewall Configuration"). GUFW menyediakan tombol untuk mengaktifkan atau menonaktifkan firewall serta panel untuk menambah dan mengelola aturan tanpa mengetik perintah.
36.3 firewalld: Fedora
Fedora Workstation 44 menggunakan firewalld, manajer firewall yang lebih fleksibel dan sudah aktif secara bawaan.
36.3.1 Konsep Zone
firewalld mengelola aturan melalui konsep zone. Sebuah zone menentukan tingkat kepercayaan terhadap jaringan tempat komputer terhubung. firewalld menyediakan banyak zone bawaan, mulai dari yang paling ketat seperti drop dan block, hingga yang umum dipakai seperti public, home, work, dan trusted. Perlu dicatat, zone default yang otomatis dipakai pada instalasi Fedora Workstation bukan public, melainkan zone khusus bernama FedoraWorkstation. Zone ini pada dasarnya mirip public, tetapi sudah mengizinkan beberapa layanan tambahan yang umum dibutuhkan di desktop, yaitu SSH, penemuan perangkat lewat mDNS, dan koneksi klien Samba. Kita bisa memeriksa zone mana yang sedang aktif dengan perintah berikut.
sudo firewall-cmd --get-active-zones36.3.2 sudo firewall-cmd --state
Untuk memeriksa apakah firewalld sedang berjalan, gunakan:
sudo firewall-cmd --stateJika berjalan, perintah ini akan menampilkan running.
36.3.3 sudo firewall-cmd --list-all
Untuk melihat zone aktif beserta seluruh aturannya, gunakan:
sudo firewall-cmd --list-allPerintah ini menampilkan zone yang sedang digunakan, layanan yang diizinkan, dan port yang terbuka. Perlu diperhatikan, perintah di atas secara default menampilkan konfigurasi runtime yang sedang berjalan. Untuk melihat konfigurasi permanen yang tersimpan dan tetap berlaku setelah reboot, tambahkan opsi --permanent.
sudo firewall-cmd --list-all --permanentFedora, seperti Ubuntu dengan GUFW, juga menyediakan antarmuka grafis untuk mengelola firewalld, yaitu paket firewall-config. Instal dengan sudo dnf install firewall-config, lalu buka aplikasinya lewat menu aplikasi dengan nama "Firewall". Aplikasi ini menampilkan daftar zone, layanan, dan port dalam bentuk visual, sehingga menambah atau menghapus aturan bisa dilakukan tanpa mengetik perintah firewall-cmd.
36.3.4 Cockpit sebagai Antarmuka Web (Opsional)
Fedora menawarkan Cockpit, antarmuka berbasis web untuk mengelola sistem, termasuk firewall. Instal dan aktifkan dengan perintah berikut.
sudo dnf install cockpit
sudo systemctl enable --now cockpit.socket
Setelah aktif, buka https://localhost:9090 lewat browser di komputer yang sama, atau ganti localhost dengan alamat IP maupun hostname komputer tujuan jika diakses dari komputer lain di jaringan. Lewat Cockpit, kita bisa mengelola aturan firewalld dengan cara yang lebih visual, sesuatu yang cukup membantu Sysadmin yang perlu mengurus firewall di beberapa mesin sekaligus dari satu browser.
Firewall adalah bagian penting dari keamanan desktop yang layak kita pahami sejak awal. Lewat UFW di Ubuntu atau firewalld di Fedora, kita bisa mengendalikan koneksi yang masuk ke komputer dengan mudah, sekaligus menutup celah yang mungkin dimanfaatkan Attacker di jaringan yang sama. Pada bab berikutnya, kita akan memasuki bagian kustomisasi, mulai dari menata shell dan terminal agar lebih nyaman dipakai sehari-hari.