Keamanan sistem Linux tidak hanya bergantung pada pembaruan perangkat lunak, tetapi juga pada kebiasaan kita dalam menjaga akun dan akses. Bab ini membahas praktik keamanan akun yang mendasar, mulai dari memilih password yang kuat, mengunci layar, memahami risiko login otomatis, hingga menggunakan SSH untuk mengakses mesin dari jarak jauh secara aman.
35.1 Password yang Kuat
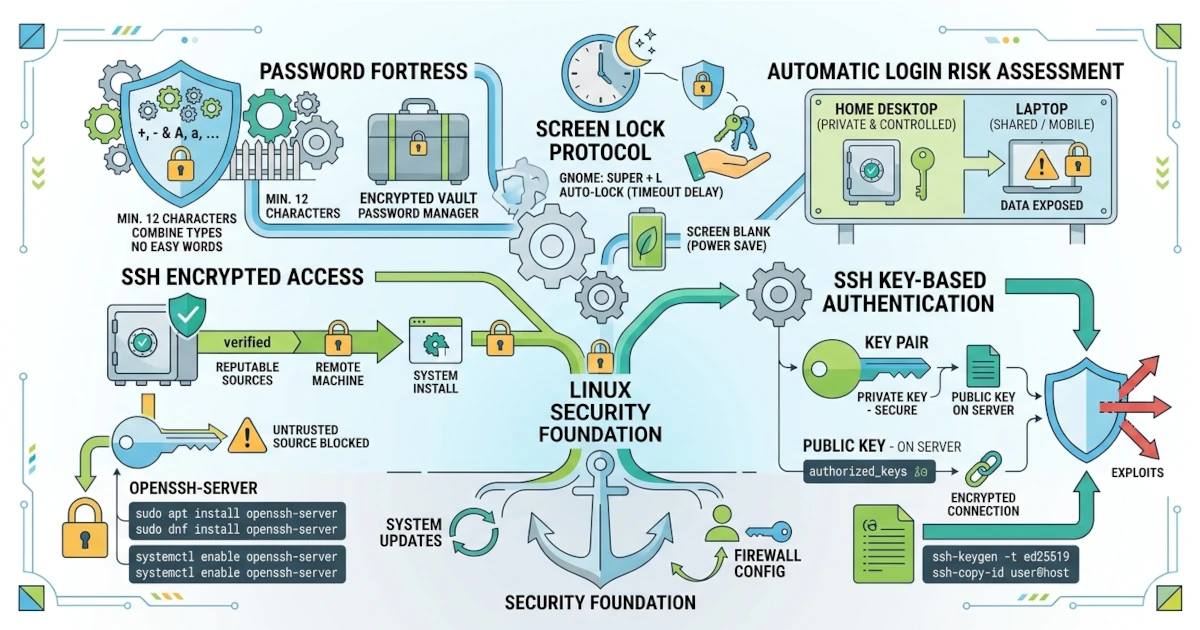
Password adalah garis pertahanan pertama bagi akun kita. Password yang lemah mudah ditebak sendiri atau dipecahkan Attacker menggunakan serangan brute force. Berikut adalah prinsip membuat password yang kuat.
- Gunakan password yang panjang, idealnya minimal 12 karakter.
- Gabungkan huruf besar, huruf kecil, angka, dan simbol.
- Jangan gunakan kata yang mudah ditebak, seperti nama, tanggal lahir, atau "password".
- Gunakan password yang berbeda untuk setiap akun atau layanan.
Mengingat banyaknya password yang harus diingat, pertimbangkan untuk menggunakan password manager yang menyimpan password dalam basis data terenkripsi. Beberapa pilihan populer di Linux desktop adalah KeePassXC dan Bitwarden, keduanya tersedia melalui Flatpak di Flathub.
35.2 Mengunci Layar dan Auto-Lock
Mengunci layar adalah kebiasaan sederhana yang sangat efektif mencegah orang lain, termasuk Attacker yang mendapat akses fisik ke perangkat, mengakses komputer kita saat kita meninggalkannya. Pada GNOME, tekan tombol Super + L untuk langsung mengunci layar.
Auto-lock secara otomatis mengunci layar setelah periode tidak aktif. Kita dapat mengaturnya di Settings > Privacy & Security > Screen Lock, dengan mengaktifkan Automatic Screen Lock dan menentukan durasi delay sebelum layar terkunci.
35.3 Screensaver dan Timeout
Selain auto-lock, pengaturan Blank Screen Delay menentukan kapan layar menjadi kosong setelah tidak ada aktivitas. Pada GNOME, atur di Settings > Power. Di sana kita dapat mengatur Screen Blank untuk menonaktifkan tampilan setelah beberapa menit, yang juga menghemat daya. Pastikan opsi Automatic Screen Lock menyala agar layar yang kosong langsung terkunci.
35.4 Login Otomatis: Kapan Aman dan Tidak Aman
Login otomatis memungkinkan komputer langsung masuk ke desktop tanpa meminta password saat boot. Fitur ini menghemat waktu, tetapi membawa risiko keamanan karena siapa pun yang menyalakan komputer, termasuk Attacker yang mencuri atau menemukan perangkat kita, dapat langsung mengakses akun kita.
- Aman digunakan pada komputer yang sepenuhnya berada dalam kendali kita dan berada di tempat yang aman, misalnya komputer desktop pribadi di rumah.
- Tidak aman digunakan pada laptop yang sering dibawa bepergian atau komputer bersama, karena data kita dapat terbuka begitu saja. Developer atau User yang sering bekerja mobile dari kafe atau co-working space sebaiknya menonaktifkan login otomatis dan mengandalkan auto-lock saja.
Kita dapat mengatur login otomatis di Settings > Users, tetapi gunakan fitur ini dengan hati-hati.
35.5 SSH Dasar: Login Aman ke Mesin Remote
SSH (Secure Shell) adalah protokol untuk mengakses mesin lain dari jarak jauh melalui koneksi terenkripsi. Melalui SSH, kita dapat masuk ke server atau komputer lain dan menjalankan perintah seolah-olah berada di depannya. Sysadmin mengandalkan SSH setiap hari untuk mengelola server tanpa perlu akses fisik ke mesin tersebut.
35.5.1 Menginstal dan Mengaktifkan SSH Server
Untuk menerima koneksi SSH, mesin tujuan harus menjalankan SSH server. Di Ubuntu 26.04 LTS, instal dan aktifkan dengan:
sudo apt install openssh-serverDi Fedora Workstation 44, gunakan:
sudo dnf install openssh-serverSetelah terpasang, aktifkan dan jalankan service-nya agar otomatis menyala saat boot.
sudo systemctl enable --now sshPada Fedora, nama service-nya adalah sshd, sehingga perintahnya menjadi sudo systemctl enable --now sshd. Setelah server aktif, komputer lain dapat terhubung menggunakan perintah ssh nama@alamat.
Sebagai alternatif tanpa terminal, GNOME 50 (dipakai baik oleh Ubuntu 26.04 maupun Fedora 44) menyediakan toggle bawaan di Settings > System > Secure Shell. Setelah paket openssh-server terpasang, kita tinggal menyalakan switch Secure Shell di panel tersebut untuk mengaktifkan akses SSH, lengkap dengan perintah ssh siap pakai yang ditampilkan di layar sesuai nama perangkat kita.
35.5.2 SSH Key-Based Authentication vs Password
Secara bawaan, SSH meminta password saat login. Namun, metode yang lebih aman adalah key-based authentication, yang menggunakan sepasang kunci kriptografi, yaitu private key yang kita simpan rahasia dan public key yang ditempatkan di server.
Keunggulan key-based authentication adalah tidak ada password yang dapat ditebak atau dicuri, serta memudahkan login tanpa mengetik password berulang kali. Kita bahkan dapat menonaktifkan login berbasis password setelah kunci terpasang untuk keamanan yang lebih tinggi (lihat langkah verifikasinya di bagian akhir sub-bab ini).
Selain autentikasi berbasis kunci, koneksi SSH itu sendiri juga semakin diperkuat di level protokol. Ubuntu 26.04 LTS menyertakan OpenSSH versi 10.2, yang secara default sudah menggunakan key exchange hibrida pasca-kuantum (mlkem768x25519-sha256). Sederhananya, saat dua sistem modern dengan versi OpenSSH terbaru saling terhubung, sesi SSH mereka otomatis mendapatkan lapisan perlindungan tambahan yang dirancang tahan terhadap komputer kuantum di masa depan, tanpa perlu konfigurasi apa pun dari kita.
35.5.3 ssh-keygen: Membuat SSH Key Pair
Untuk membuat pasangan kunci, gunakan ssh-keygen. Algoritma yang direkomendasikan saat ini adalah Ed25519.
ssh-keygen -t ed25519Perintah ini akan menanyakan lokasi penyimpanan kunci dan passphrase. Secara bawaan, private key disimpan di ~/.ssh/id_ed25519 dan public key di ~/.ssh/id_ed25519.pub. Passphrase yang kita berikan berfungsi sebagai lapisan pengaman tambahan pada private key.
35.5.4 ssh-copy-id: Menyalin Public Key ke Server
Setelah kunci dibuat, salin public key ke server tujuan menggunakan ssh-copy-id.
ssh-copy-id nama@alamat-serverPerintah ini menambahkan public key kita ke file ~/.ssh/authorized_keys di server. Setelah itu, kita dapat login tanpa password.
35.5.5 Verifikasi dan Troubleshooting SSH Key Login
Sebelum menonaktifkan login berbasis password, pastikan dulu login dengan key benar-benar berhasil. Coba login kembali ke server dan perhatikan apakah SSH hanya meminta passphrase (jika kita mengatur salah satu) alih-alih password akun.
ssh nama@alamat-serverJika SSH masih meminta password atau muncul pesan Permission denied (publickey), penyebab paling umum di lapangan adalah permission direktori ~/.ssh atau file authorized_keys yang terlalu longgar. OpenSSH menolak key yang disimpan dengan permission terbuka sebagai bagian dari mekanisme strict mode-nya. Perbaiki dengan:
chmod 700 ~/.ssh
chmod 600 ~/.ssh/authorized_keys
Untuk menelusuri masalah lebih dalam, tambahkan opsi -v saat login agar SSH menampilkan proses autentikasi secara detail.
ssh -v nama@alamat-serverSetelah login dengan key terbukti lancar, barulah nonaktifkan login password di sisi server dengan mengedit /etc/ssh/sshd_config, mengubah baris PasswordAuthentication menjadi no, lalu memuat ulang service SSH.
sudo systemctl restart sshPada Fedora, ganti perintah di atas menjadi sudo systemctl restart sshd. Sysadmin perlu berhati-hati di langkah ini karena menonaktifkan password sebelum key benar-benar berfungsi berisiko mengunci akses kita sendiri ke server, terutama jika server tersebut hanya bisa dijangkau lewat SSH.
Menjaga keamanan akun adalah tanggung jawab sehari-hari yang tidak boleh diabaikan. Password yang kuat, layar yang selalu terkunci, penggunaan login otomatis yang bijak, serta otentikasi SSH berbasis kunci akan melindungi sistem kita dari akses yang tidak sah. Pada bab berikutnya, kita akan melengkapi lapisan keamanan ini dengan mengonfigurasi firewall pada desktop.